Technik & Diagnose · Wissen
Secure Gateway im Auto: warum die Diagnose eine Freigabe braucht
Ein Secure Gateway lässt eine Diagnoseanfrage nicht schon deshalb durch, weil das Steuergerät erreichbar ist. Dieser Beitrag zeigt, welche Berechtigung wirklich zählt, welche Denkfehler eine Fehlersuche teuer machen und wie ein belastbarer Datensatz entsteht.
Kurz gesagt: Ein Secure Gateway entscheidet, wer welche Steuergeräte im Auto diagnostisch erreichen darf – nicht nur, ob ein Kabel oder ein Bus überhaupt Signale trägt. Sicherheitsrelevante Systeme öffnen sich erst nach einer geprüften Berechtigung, und genau diese Freigabe ist bei modernen Fahrzeugen häufig der eigentliche Flaschenhals in der Fehlersuche.
Ein Fehlercode allein erklärt gar nichts
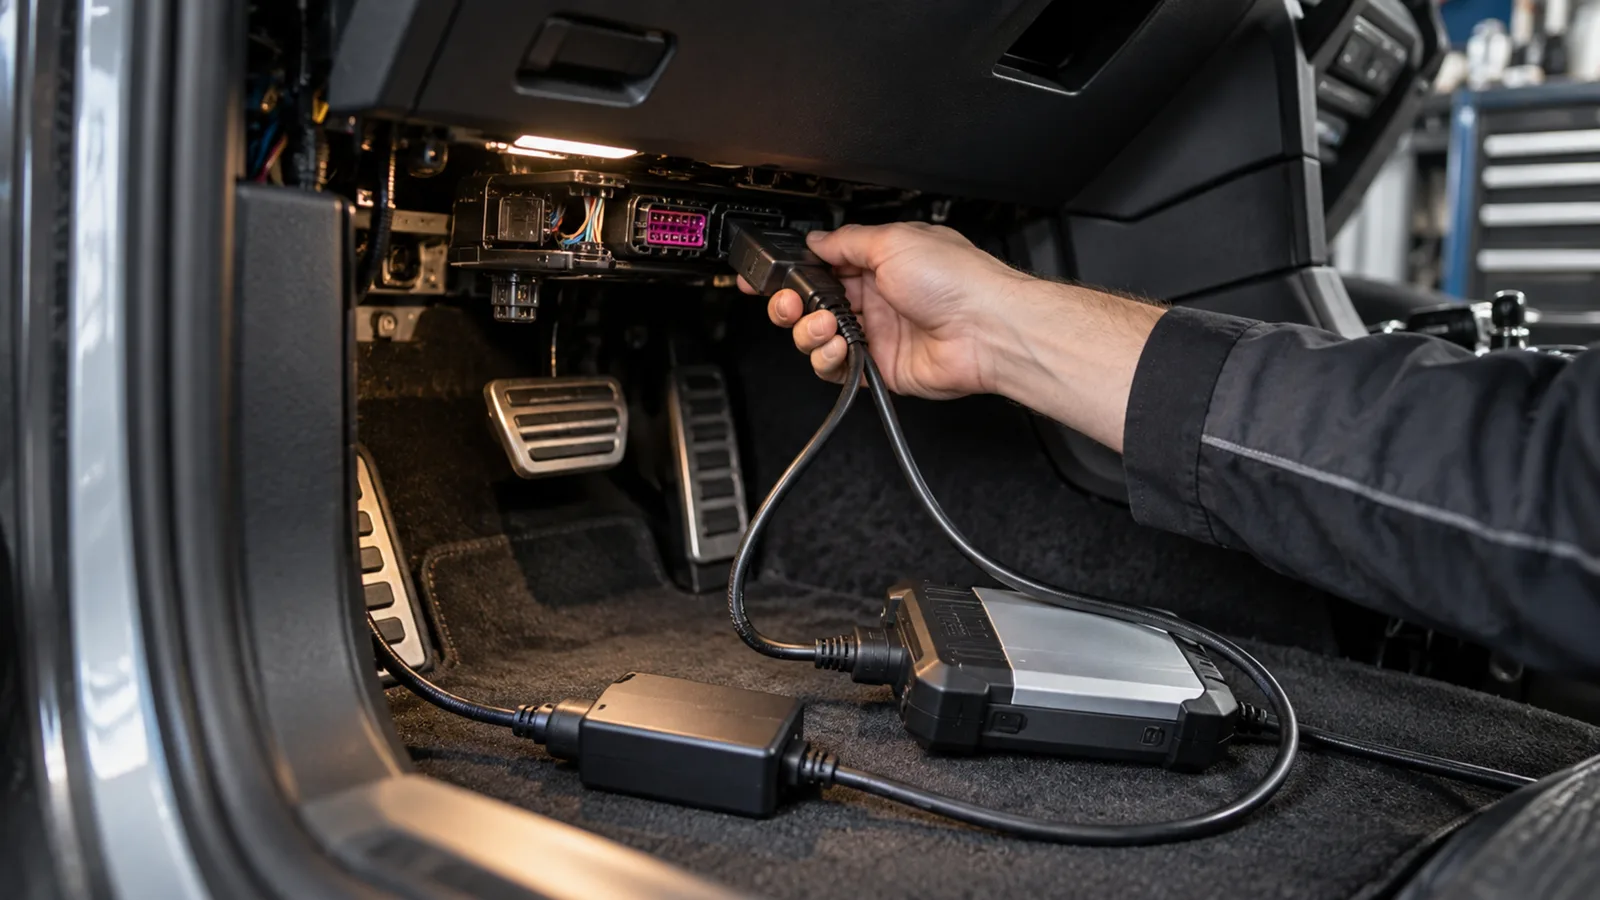
Eine Werkstatt hängt ein Diagnosegerät an ein Fahrzeug, das nach einem Softwareupdate ruckelt. Der Bildschirm zeigt einen Fehler am Gateway, das eigentliche Steuergerät antwortet aber ganz normal auf einfache Anfragen. Wer jetzt vorschnell auf ein defektes Bauteil schließt, tauscht möglicherweise ein funktionierendes Teil aus, während die eigentliche Ursache unangetastet bleibt. Genau dieses Muster begegnet einem bei modernen Fahrzeugen immer häufiger, weil zwischen einem sichtbaren Fehler und seiner tatsächlichen Ursache heute mehrere Systemebenen liegen, die eng miteinander verzahnt sind und sich gegenseitig beeinflussen.
Ein Secure Gateway ist eine dieser Ebenen, und sie wird in der Fehlersuche oft übersehen, weil sie selten auffällt. Im Normalbetrieb arbeitet sie leise im Hintergrund. Erst wenn ein Diagnosewerkzeug tiefer will als eine einfache Statusabfrage, zeigt sich ihre eigentliche Aufgabe. Sie prüft, wer fragt, mit welchem Recht und für welchen Zweck – und genau diese Prüfung entscheidet darüber, ob eine Diagnose überhaupt starten kann.
Dieser Beitrag ordnet, warum das Auto nicht bei jeder Anfrage einfach antwortet, welche Denkfehler dabei besonders teuer werden und wie sich ein belastbarer Datensatz aufbauen lässt. Es geht nicht darum, eine Freigabe zu umgehen oder Zugangsdaten zu beschaffen. Es geht darum, ein Secure Gateway als das zu verstehen, was es ist: eine Entscheidungsstelle, keine reine Leitung.
Was ein Secure Gateway wirklich macht
In einem modernen Fahrzeug hängen dutzende Steuergeräte an mehreren Bussystemen, die aus guten Gründen nicht alle direkt miteinander sprechen. Ein Secure Gateway verbindet diese Netzsegmente und entscheidet gleichzeitig, welche Nachricht von einem Segment ins andere darf. Diese doppelte Rolle – Verbindung und Entscheidung in einem Bauteil – ist der Grund, warum sich zwei ganz unterschiedliche Fehlerbilder ähnlich anfühlen können, obwohl ihre Ursachen nichts miteinander zu tun haben.
Für die reine Datenweiterleitung reicht eine funktionierende Netzverbindung. Für eine Diagnoseanfrage an ein sicherheitsrelevantes Steuergerät reicht das nicht. Dort verlangt das Gateway zusätzlich eine Rolle, eine gültige Sitzung und häufig einen kryptografisch geprüften Nachweis, bevor es die Anfrage überhaupt weiterreicht. Bleibt dieser Nachweis aus, blockiert das Gateway den Zugriff, auch wenn die Leitung dorthin technisch einwandfrei ist.
Für die Praxis heißt das: Ein Secure Gateway trennt zwei Fragen, die im Alltag oft vermischt werden. Die erste Frage lautet, ob eine Nachricht ihr Ziel technisch erreichen kann. Die zweite Frage lautet, ob der Absender das überhaupt darf. Wer beide Fragen für eine Frage hält, verwechselt Erreichbarkeit mit Erlaubnis – und genau dieser Fehler taucht in der Werkstattpraxis auffällig oft auf.
Routing ist nicht Autorisierung
Ein Kommunikationspfad und eine Berechtigung sind zwei unabhängige Zustände, auch wenn sie sich im Diagnosegerät oft als ein einziges grünes oder rotes Symbol zeigen. Ein Steuergerät kann über ein funktionierendes Netzwerk erreichbar sein und trotzdem jede tiefere Anfrage ablehnen, weil die notwendige Freigabe fehlt. Umgekehrt kann eine Sitzung technisch freigegeben sein, während der Pfad dorthin durch ein anderes Problem blockiert ist, etwa einen Ruhezustand oder eine unterbrochene Versorgung.
Diese Trennung ist kein Zufall, sondern gewollt. Sie verhindert, dass eine einzelne Schwachstelle im Netzwerk automatisch Zugriff auf sicherheitsrelevante Funktionen öffnet. Ein Angreifer, der eine Netzwerkverbindung erzwingt, steht damit noch lange nicht vor einem offenen sicherheitsrelevanten Steuergerät – er steht vor einer zweiten, unabhängigen Hürde.
Für die Fehlersuche folgt daraus eine einfache Reihenfolge. Erst wird geprüft, ob der Pfad überhaupt besteht. Danach wird geprüft, ob eine Sitzung zustande kommt. Erst danach wird geprüft, ob die gewünschte Funktion innerhalb dieser Sitzung erlaubt ist. Wer diese Reihenfolge umdreht oder überspringt, verwechselt am Ende häufig eine fehlende Berechtigung mit einem physischen Defekt.
Warum die Diagnose eine Freigabe braucht
Sicherheitsrelevante Steuergeräte steuern Funktionen, bei denen ein falscher Schreibzugriff mehr als nur ein Komfortproblem auslösen kann – Bremsverhalten, Lenkunterstützung, Airbagauslösung oder die Motorsteuerung selbst. Ein offener Diagnosezugang ohne Prüfung wäre für solche Systeme ein erhebliches Risiko, weil jedes angeschlossene Werkzeug und jede kompromittierte Software theoretisch denselben Zugriff hätte wie eine autorisierte Werkstatt. Genau deshalb verlangt ein Secure Gateway vor einem tieferen Zugriff eine nachweisbare Berechtigung, nicht nur eine bestehende Verbindung.
Diese Berechtigung setzt sich in der Regel aus mehreren Bausteinen zusammen. Dazu gehört die Identität des Werkzeugs, meist über ein Zertifikat oder einen Schlüssel nachgewiesen. Dazu gehört eine Rolle, die festlegt, welche Funktionen für dieses Werkzeug überhaupt infrage kommen. Und dazu gehört eine Sitzung mit einem klar definierten Anfang und Ende, damit eine einmal erteilte Freigabe nicht unbegrenzt bestehen bleibt.
Was dabei oft vergessen wird: Diese Prüfung ist bewusst so gebaut, dass sie robust gegen einfache Umgehungsversuche bleibt. Ein einzelner falscher Parameter, ein abgelaufenes Zertifikat oder eine fehlende Rolle reicht aus, damit das Gateway die Anfrage verweigert – unabhängig davon, wie gut die restliche Diagnoseanfrage sonst aussieht. Für eine Werkstatt bedeutet das: Wer ein verweigertes Zugriffsrecht sieht, hat noch keinen Beweis für ein defektes Bauteil in der Hand, sondern zunächst nur einen Hinweis auf eine fehlende oder ungültige Freigabe.
Drei Denkfehler, die in der Praxis teuer werden
In der Werkstattpraxis wiederholen sich vor allem drei Fehlschlüsse. Der erste deutet eine verweigerte Anfrage als kaputtes Steuergerät, obwohl das Gateway lediglich eine fehlende Berechtigung meldet. Der zweite verwechselt eine fehlende Freigabe mit einem Busfehler, obwohl die physische Leitung einwandfrei arbeitet und nur die Sitzungsebene blockiert. Der dritte setzt eine allgemeine Netzwerkprüfung mit der gatewayspezifischen Freigabe gleich, obwohl beide unterschiedliche Mechanismen prüfen und unterschiedlich reagieren können.
Diese drei Fehlschlüsse entstehen aus demselben Grund: Moderne Fahrzeuge besitzen mehrere Schutz- und Abstraktionsebenen, die sich in der Diagnoseanzeige oft ähnlich darstellen, obwohl technisch etwas ganz anderes passiert. Ein Diagnosewerkzeug kann zum Beispiel eine fehlende Berechtigung melden, obwohl das Zielsteuergerät technisch einwandfrei erreichbar wäre. Genauso kann ein bestehender Netzwerklink vorliegen, während der dahinterliegende Dienst gar nicht freigegeben ist.
Die sichere Arbeitsregel lautet deshalb: Eine Fehlermeldung wird nicht als Bauteilbezeichnung gelesen, sondern als Beobachtungspunkt. Erst der Vergleich mit einer zweiten, unabhängigen Größe macht daraus eine belastbare Vermutung. Bei einer Codierung, einer Nachrüstung oder einer Softwareänderung kommt eine weitere Frage hinzu: Bestand der Fehler schon vorher? Ohne diesen Vergleich vor der Änderung bleibt jede Aussage über die Ursache angreifbar.
Welche Signale zusammengehören, bevor du urteilst
Ein einzelner Wert erzählt selten die ganze Geschichte. Erst die gemeinsame Zeitachse aus mehreren Signalen macht aus einer Beobachtung eine Diagnose. Dazu zählen der Fehlerstatus am Gateway selbst, der Berechtigungsstatus der laufenden Sitzung, der Status des verwendeten Diagnosewerkzeugs, der Zustand der Netzwerkverbindung und, wo relevant, die Erreichbarkeit eines Backend-Dienstes, von dem eine Freigabe abhängen kann.
Wichtig ist dabei, wann welches Ereignis eintrat. Ein Softwarestand ohne Zeitstempel sagt wenig, wenn kurz zuvor ein Update, ein Spannungseinbruch oder eine neue Freigabe stattgefunden hat. Ein Kommunikationsfehler kann ebenso Folge eines Ruhezustands sein und nicht dessen Ursache. Deshalb gehören Fahrzeugzustand, Zündungs- und Wachzustand, Versorgungslage sowie der Softwarestand grundsätzlich mit in jeden Datensatz, den eine Fehlersuche später auswertet.
Sind mehrere Steuergeräte an einem Vorgang beteiligt, müssen ihre Zeitbasen zumindest vergleichbar sein, sonst wirken Ereignisse in der falschen Reihenfolge. Ein guter Datensatz beantwortet am Ende drei einfache Fragen: Was war vor dem Ereignis stabil? Was änderte sich unmittelbar davor? Und welcher unabhängige Kontrollwert trennt am Ende Ursache und Folge? Ohne diese drei Antworten bleibt jede Erklärung eine Vermutung, so plausibel sie auch klingen mag.
Cybersecurity als Lebenszyklus, nicht als einmaliger Schutz
Ein Secure Gateway ist kein einmalig eingebautes Bauteil, das danach für immer denselben Schutz liefert. Es ist Teil eines Ansatzes, der die gesamte Lebensspanne eines Fahrzeugs im Blick behält – von der Entwicklung über die Produktion und den laufenden Betrieb bis zur Wartung und irgendwann der Außerbetriebnahme. Internationale Normen zur Fahrzeug-Cybersicherheit beschreiben genau diesen Ansatz als Managementaufgabe, nicht als einzelnes technisches Bauteil.
Auf der Zulassungsseite kommt eine zweite Ebene hinzu. Hersteller müssen nachweisen, dass sie ein funktionierendes Managementsystem für Cybersicherheit betreiben, das Risiken über den gesamten Fahrzeuglebenszyklus systematisch erfasst und behandelt. Diese Systematik wirkt sich mittelbar auch auf Diagnose und Nachrüstung aus, weil jede Änderung am Fahrzeug in diesen Rahmen zurückfällt, sobald sie sicherheitsrelevante Funktionen berührt.
Was dabei zählt: Vorschläge, Arbeitsdokumente oder Entwürfe zu einem Regelwerk sind keine bereits geltende Fassung, auch wenn sie öffentlich diskutiert werden. Ein Beitrag, der einen Entwurfsstand als fertige Regel ausgibt, verspricht mehr Sicherheit, als er halten kann. Die belastbare Aussage bleibt deshalb bewusst allgemein: Cybersicherheit im Fahrzeug ist ein andauernder Prozess mit Rollen, Nachweisen und wiederkehrenden Prüfungen, kein einmalig abgehakter Punkt.
Warum sich Schutzmechanismen leicht verwechseln lassen
Neben dem Secure Gateway arbeiten in einem modernen Fahrzeug weitere Schutzmechanismen, die auf den ersten Blick ähnlich klingen, aber unterschiedliche Aufgaben erfüllen. Ein Mechanismus prüft beim Start, ob nur vertrauenswürdige Software geladen wird. Ein anderer schützt einzelne Nachrichten auf dem Bus davor, unbemerkt verändert oder wiederholt zu werden. Wieder ein anderer zeichnet sicherheitsrelevante Ereignisse auf, damit sie später nachvollzogen werden können.
Diese Mechanismen sind nicht austauschbar, auch wenn sie im selben Fahrzeug zusammenwirken. Wer sie vermischt, erzeugt schnell falsche Annahmen, etwa die Vorstellung, eine erfolgreiche Startprüfung bedeute automatisch auch eine erteilte Diagnosefreigabe. Beide Prüfungen laufen unabhängig voneinander und beantworten unterschiedliche Fragen zu unterschiedlichen Zeitpunkten im Fahrzeugleben.
Für diesen Beitrag zählt vor allem eine Unterscheidung: Das Secure Gateway entscheidet über Zugriffswege und Rollen bei der Diagnose. Wie einzelne Nachrichten auf dem Bus zusätzlich gegen Manipulation abgesichert werden oder wie ein Steuergerät beim Start seine eigene Software prüft, sind eigene Themen mit eigener Tiefe. Sie gehören an dieser Stelle nur so weit dazu, wie sie die Systemgrenze des Secure Gateway sichtbar machen.
Was das für Tuning und Nachrüstung bedeutet
Retrofit-Komponenten und nachträgliche Codierungen können technisch einwandfrei funktionieren und trotzdem neue Abhängigkeiten im Fahrzeug erzeugen. Ein zusätzliches Steuergerät verändert unter Umständen Wachzeiten, Diagnosepfade oder den Softwarestand, an dem sich das Secure Gateway orientiert. Wird eine solche Änderung nicht sauber dokumentiert, weiß später niemand mehr, welcher Zustand ab Werk bestand und welcher nachträglich entstanden ist.
Umbauten am eigenen Fahrzeug. Ob ein Umbau auf öffentlichen Straßen betrieben werden darf, entscheidet der Genehmigungszustand des Fahrzeugs — die Genehmigung des Teils, der Einbau nach ihren Auflagen und, wo nötig, die Abnahme durch eine dafür zuständige Stelle. Solange diese Kette nicht vollständig ist, gehört der Umbau auf Privatgelände, Testflächen und in nicht öffentliche Bereiche.
Diese Genehmigungskette gilt unabhängig davon, ob eine Änderung mechanisch, elektrisch oder rein softwareseitig erfolgt. Wenn ein Eingriff sicherheits-, emissions- oder cybersicherheitsrelevante Funktionen berührt, kann er denselben Genehmigungszustand infrage stellen wie ein mechanischer Umbau – auch wenn dabei kein einziges Bauteil physisch getauscht wird. Wer das übersieht, verlässt sich auf eine Zulassung, die im Zweifel gar nicht mehr besteht.
Für die Diagnose selbst folgt daraus ein praktischer Punkt: Ein Secure Gateway kennt den Unterschied zwischen einer geplanten Werksänderung und einer nachträglichen Modifikation nicht automatisch. Es prüft Berechtigung und Sitzung, nicht die Herkunft eines Bauteils. Genau deshalb bleibt die Dokumentation jeder Nachrüstung die einzige verlässliche Grundlage, um später zwischen einer echten Störung und einer Folge der eigenen Änderung zu unterscheiden.
Der Weg zu einem belastbaren Diagnose-Log
Ein belastbarer Datensatz entsteht nicht zufällig, sondern folgt einer festen Reihenfolge. Am Anfang steht eine Bestandsaufnahme: Fahrzeugidentität, Hardware- und Softwarestände, aktuelle Fehlercodes und der Betriebszustand werden vor jeder Änderung festgehalten. Erst danach wird die geplante Änderung genau benannt – ein Update, eine Codierung, eine Kalibrierung oder eine Nachrüstung sind vier verschiedene Dinge und verdienen vier verschiedene Bezeichnungen.
Im nächsten Schritt wird eine Zeitachse aufgebaut, auf der Zündungswechsel, Ruhezustände, Versorgungsschwankungen und Kommunikationsstatus gemeinsam sichtbar werden. Danach braucht es mindestens ein Hauptsignal und einen unabhängigen zweiten Wert, damit eine Beobachtung nicht auf einer einzigen Quelle steht. Am Ende steht die Wiederholung: Derselbe Zustand muss unter denselben Bedingungen erneut auftreten, bevor eine Ursache als bestätigt gilt.
Dieser Ablauf wirkt auf den ersten Blick aufwendig, ist aber bewusst vorsichtig gewählt. Moderne Fahrzeugsoftware kann Fehlerzustände zwischenspeichern, Funktionen nach einem Neustart neu aufsetzen oder bei fehlender Freigabe automatisch auf eine Ersatzstrategie wechseln. Ein einzelner Blick auf den Bildschirm reicht dafür selten aus, weil er nur den aktuellen Moment zeigt und nichts über den Weg dorthin verrät.
Genau hier fängt es an, wo eine Eigenprüfung an ihre Grenze stößt. Sobald ein Schutzmechanismus, Schlüsselmaterial oder eine sicherheitskritische Funktion betroffen ist, endet die sinnvolle Eigenarbeit vor dem eigentlichen Eingriff. Ab diesem Punkt braucht es eine Herstellerfreigabe, qualifiziertes Fachpersonal oder einen zugelassenen Diagnoseprozess, nicht ein weiteres improvisiertes Testkabel am Gateway.
Wo die Eigenprüfung endet
Dieser Beitrag bleibt bewusst auf der Ebene von Information und Diagnose stehen. Wo ein Eingriff Schutzmechanismen, Schlüsselmaterial, Bremse, Lenkung, Airbag, Hochvoltsysteme oder genehmigungsrelevante Software berührt, endet die Beschreibung vor dem eigentlichen Eingriff. Es geht darum zu verstehen, warum ein Zustand entsteht und welche Daten zu einer fundierten Diagnose gehören – nicht darum, wie sich ein Schutzmechanismus umgehen lässt.
Diese Grenze schränkt den praktischen Nutzen nicht ein, sie erhöht ihn sogar. Wer versteht, warum ein Secure Gateway eine Anfrage blockiert, verschwendet keine Zeit mit dem Austausch funktionierender Bauteile. Und wer weiß, welche Daten eine Werkstatt für eine belastbare Ferndiagnose braucht, spart bei jedem Werkstattbesuch bares Geld und unnötige Standzeiten.
Am Ende bleibt eine einfache Faustregel für den Alltag: Eine verweigerte Diagnoseanfrage ist zuerst ein Hinweis auf eine fehlende Freigabe, erst in zweiter Linie ein Hinweis auf einen Defekt. Wer diese Reihenfolge einhält, spart sich viele falsche Fährten – und genau darum geht es bei einer sauberen Fehlersuche an einem modernen Fahrzeug.
Merksatz: Ein verweigerter Diagnosezugriff ist zuerst ein Berechtigungsproblem, kein Bauteilbefund. Secure Gateway, Sitzung und Freigabe müssen zusammenpassen, bevor überhaupt über einen Defekt gesprochen wird.
Häufige Fragen
Ist ein Secure Gateway nur eine Firewall fürs Auto?
Nicht ganz. Es verbindet Netzsegmente wie ein Router und entscheidet zusätzlich, welche Anfrage überhaupt weiterlaufen darf. Diese zweite Aufgabe, Autorisierung statt nur Weiterleitung, ist der Teil, der bei einer Firewall im klassischen Sinn meist fehlt.
Warum reicht ein einzelner Fehlercode nicht als Beweis für einen Defekt?
Weil ein Fehlercode nur einen Beobachtungspunkt markiert, keine Ursache. Erst der Vergleich mit einem unabhängigen zweiten Signal und einer sauberen Zeitachse zeigt, ob wirklich ein Bauteil betroffen ist oder nur eine Freigabe fehlt.
Bedeutet ein erreichbares Steuergerät automatisch, dass die Diagnose zugreifen darf?
Nein. Erreichbarkeit betrifft die Netzwerkebene, eine Freigabe die Berechtigungsebene. Beide Zustände sind unabhängig voneinander und müssen getrennt geprüft werden, bevor eine Aussage über die Ursache eines Fehlers möglich ist.
Darf ich das Secure Gateway umgehen, um eine Ursache schneller zu finden?
Nein. Eine Umgehung von Schutzmechanismen ist kein zulässiger Diagnoseschritt und gehört nicht zu einer seriösen Fehlersuche. Belastbare Ergebnisse entstehen über dokumentierte Vergleiche, nicht über das Aushebeln einer Freigabeprüfung.
Ist eine neuere Softwareversion automatisch die bessere Diagnosegrundlage?
Nein. Entscheidend ist, ob Softwarestand und Fahrzeugbaseline zueinander passen. Eine neuere Version kann Diagnosepfade verändern, ohne dass dadurch automatisch ein besseres oder schlechteres Ergebnis entsteht.
Was hat ein Secure Gateway mit internationalen Cybersicherheits-Normen zu tun?
Ein Secure Gateway setzt technisch um, was diese Normen organisatorisch verlangen: einen nachvollziehbaren Umgang mit Risiken über die gesamte Lebensdauer eines Fahrzeugs. Details dazu stehen im Einordnungsblock am Ende dieses Beitrags.
Kann dieser Beitrag eine Werkstattdiagnose ersetzen?
Nein. Er erklärt Systemlogik und eine belastbare Vorgehensweise, aber keine fahrzeugspezifische Reparaturfreigabe. Bei sicherheitsrelevanten Funktionen bleibt die Werkstatt mit passender Freigabe der richtige Weg.
Einordnung: wo die Regeln stehen
Die folgenden Fundstellen ordnen die Aussagen dieses Beitrags ein: welche Regelwerke Cybersicherheit als Lebenszyklusaufgabe beschreiben, und welche Norm im deutschen Zulassungsrecht darüber entscheidet, ob eine sicherheitsrelevante Änderung am Fahrzeug die Betriebserlaubnis berührt.
Cybersicherheit über den Fahrzeuglebenszyklus: die zwei tragenden Regelwerke
- ISO — ISO/SAE 21434:2021, „Road vehicles — Cybersecurity engineering“ (Edition 1, 2021; 2026 in systematischer Überprüfung): beschreibt Cybersicherheit als Ingenieursaufgabe über den gesamten Lebenszyklus elektrischer und elektronischer Fahrzeugsysteme, von der Entwicklung bis zur Außerbetriebnahme. Abgerufen 18.09.2026.
- UNECE — UN-Regelung Nr. 155, „Cyber security and cyber security management system“ (in Kraft seit 2021, seit Juli 2024 Voraussetzung für die Typgenehmigung neuer Fahrzeuge in den UNECE-Vertragsstaaten): verlangt von Herstellern ein zertifiziertes Managementsystem für Cybersicherheit als Bedingung der Fahrzeug-Typgenehmigung. Abgerufen 18.09.2026.
- Änderungs- und Arbeitsdokumente zu diesem Regelwerk liefen im September 2026 weiter. Sie werden in diesem Beitrag nicht als bereits geltende Endfassung behandelt, sondern nur bis zu ihrem öffentlich belegbaren Stand eingeordnet.
Warum eine sicherheitsrelevante Änderung die Betriebserlaubnis berühren kann — § 19 StVZO
- § 19 Absatz 2 Satz 2 StVZO: Die Betriebserlaubnis erlischt, wenn Änderungen vorgenommen werden, durch die (1) die genehmigte Fahrzeugart geändert wird, (2) eine Gefährdung von Verkehrsteilnehmern zu erwarten ist oder (3) das Abgas- oder Geräuschverhalten verschlechtert wird.
- § 19 Absatz 2 StVZO, Softwareänderungs-Satz: „Für Softwareänderungen von im Verkehr befindlichen Fahrzeugen sind zusätzlich die hierzu amtlich bekannt gemachten Vorschriften zur Durchführung sowie der Stand der Technik zu beachten.“
- § 19 Absatz 3 Satz 1 Nummer 2 Buchstabe b StVZO: Ein genehmigtes Teil schützt die Betriebserlaubnis nur, solange seine „Einschränkungen oder Einbauanweisungen beachtet“ sind — ein an sich zugelassenes, aber falsch eingebautes Teil fällt nicht unter diese Ausnahme.
- Fundstelle: gesetze-im-internet.de, § 19 StVZO. Abgerufen 18.09.2026.
Hinweis: Dieser Beitrag liefert allgemeine Orientierung, keine Rechtsberatung. Alle Angaben ohne Gewähr (Stand: September 2026).